
Terraform манифестінің құрылымыBeta
Terraform манифесті Marketplace-те image-based қосымшаның инстансын орналастыру үшін инфрақұрылым конфигурациясын сипаттайды. Сипаттама тілі — HashiCorp Configuration Language (HCL).
Манифестте келесі элементтер қолданылады:
variables— ресурстар конфигурациясына арналған кіріс айнымалылары.resources— инфрақұрылым нысандарын басқаруға мүмкіндік беретін ресурстар. Мысалы, ВМ жасау. Ресурстарды сипаттау кезіндеdepends onблогы арқылы тәуелділіктерді көрсетуге болады. Егер кемінде бір тәуелділік орындалмаса, ресурс жасалмайды.data-sources— Terraform провайдерінен белгілі бір ақпарат алуға мүмкіндік беретін деректер көздері, мысалы, қолжетімді ВМ түрлерін алу немесе скрипттердің орындалу нәтижелерін алу.outputs— шығыс параметрлер, манифесттің орындалу нәтижелері.
Аты | Сипаттамасы | Манифесттегі белгісі |
|---|---|---|
VK CS | Сервистің инфрақұрылымын сипаттауға арналған ресурстар мен деректер көздерін қамтиды. Ресурстар мен деректер көздерінің толық тізімі провайдердің ресми құжаттамасында келтірілген. Ресурстарды жасауды сипаттайтын манифесттердің мысалдары Terraform-ді пайдалану бойынша практикалық нұсқауларда келтірілген |
|
VK CS Infra (iVK CS) | Сервистің инстансының күйін бақылауға, скрипттерді іске қосуға және олардың нәтижелерін орналастыру процесінде пайдалануға мүмкіндік беретін сияқты VK CS провайдерінің мүмкіндіктерін кеңейтетін ресурстар мен деректер көздерін қамтиды. Скрипттер үшін Bash және Python тілдері қолданылады. Ресурстар мен деректер көздері VK CS Infra (iVK CS) провайдері бойынша анықтамалықта сипатталған |
|
Null | Провайдер ресурстары инфрақұрылым ресурстарымен тікелей байланыспайтын сыртқы процестерді немесе әрекеттерді іске қосу үшін қолданылады |
|
Random | Провайдер ресурстары сервистің инстансына кіру құпиясөздерін генерациялау үшін қолданылады. Толығырақ — провайдердің ресми құжаттамасында |
|
Time | Провайдер ресурстары басқа ресурстар арасындағы уақыт бойынша өзара әрекеттесуді реттеу үшін қолданылады, мысалы, кідіріс немесе уақыт белгісін жасау үшін |
|
VK Cloud-та ВМ-де сервисті орналастыру қадамдарын сипаттайтын Terraform манифестінің схемасы:
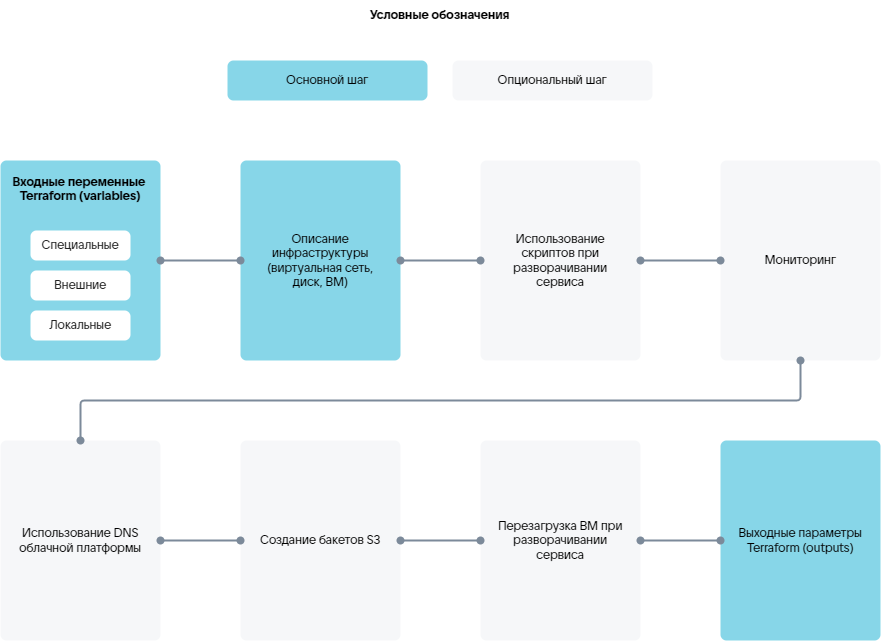
Сервисті орналастырудың нақты қадамдары сіздің сервисіңізге қажет инфрақұрылымға және оның баптауларына байланысты.
Terraform манифестінің негізгі компоненттері:
- Ресурстар конфигурациясына арналған кіріс айнымалыларын сипаттау, оның ішінде сервисті орналастыру идентификаторын қамтитын арнайы
instance_uuidайнымалысы. - Сервисті орналастыру инфрақұрылымын сипаттау.
- Шығыс параметрлерді сипаттау.
iVK CS провайдерінің ресурстары арқылы сипатталатын қосымша компоненттер:
-
- Сервисті орналастыру немесе қайта орнату процесінде скрипттерді орындау.
- Скрипттердің орындалу нәтижелерін манифестің басқа ресурстары пайдалануы.
- Скрипттердің орындалу нәтижелерін алу.
-
Сервисті орналастыру немесе қайта орнату процесінде мониторингті пайдалану.
-
VK Cloud платформасының DNS-ін пайдалану.
-
VK Object Storage бакеттерін жасау. Жасалған бакеттер VK Cloud жеке кабинетінде көрсетіледі.
-
Сервисті орналастыру процесінде ВМ-ді қайта жүктеу.
Төменде келесілерді пайдалана отырып, бір ВМ-де Grafana сервисін орналастыруға арналған манифест келтірілген:
- сыртқы IP-адрестер;
- бұлтты платформаның DNS-і;
- адрестің қолжетімділігін мониторингілеу.
# --------------------variables--------------------# Арнайы айнымалылар# Сервисті орналастыру идентификаторыvariable "instance_uuid" {type = stringdefault = "4a57a965-3c83-436c-80e2-428e421538cc"}variable "email" {type = stringdefault = "user@example.com"}# Сыртқы айнымалылар# Сыртқы немесе ішкі IP-адресі бар орналасуvariable "grafana_placement" {type = stringdefault = "internal"}# Резервтік көшірмелеуvariable "backup_style" {type = stringdefault = "s3"}# Қолжетімділік аймағыvariable "ds-az" {type = stringdefault = "ME1"}# ВМ түріvariable "ds-flavor" {type = stringdefault = "a493b27d-170d-48eb-a24b-99e9b325f988"}# Поджелі идентификаторыvariable "ds-subnet" {type = stringdefault = "cd4224ac-0527-4291-a8e0-afae0cee02ed"}# Root-диск түріvariable "root_type" {type = stringdefault = "ceph-ssd"}# Root-диск өлшемі, ГБvariable "root_size" {type = numberdefault = 10}# Деректерді сақтауға арналған диск түріvariable "data_type" {type = stringdefault = "ceph-ssd"}# Деректерді сақтауға арналған диск өлшемі, ГБvariable "data_size" {type = numberdefault = 1}# Сервис бейнесінің идентификаторыvariable "image_uuid" {type = stringdefault = "8c7a6443-bb79-4f04-884a-14231f0ba6cb"description = "grafana image"}# Қауіпсіздік тобына арналған кіру порттарыvariable "ports" {type = list(number)default = [22, 80, 443]description = "ports for secgroup rule. grafana [80, 443]"}locals {# instance_uuid-дің қысқартылған нұсқасыshort_name = substr(var.instance_uuid, 0, 8)# Хост атын генерациялауhosts_name = "${local.short_name}-grafana"}# ---------------------data------------------------# Виртуалды желінің деректерін алуdata "vkcs_networking_subnet" subnet {id = var.ds-subnet}# --------------------backup-----------------------# S3 бакеттерін жасауresource "ivkcs_s3" "s3_backup" {count = var.backup_style == "s3" ? 1 : 0name = "${local.hosts_name}-backup"}# --------------------security group---------------# Қауіпсіздік тобын жасауresource "vkcs_networking_secgroup" "secgroup" {name = "${local.short_name}-grafana"sdn = data.vkcs_networking_subnet.subnet.sdn}# Қауіпсіздік тобына арналған ережелерresource "vkcs_networking_secgroup_rule" "rules" {count = length(var.ports)# Ережелерді қолдану бағытын анықтау — кіретін (ingress) немесе шығатын (egress) қосылымдар үшінdirection = "ingress"# Кіру порттарының тізіміport_range_max = element(var.ports, count.index)port_range_min = element(var.ports, count.index)# Кіру протоколыprotocol = "tcp"# Қашықтағы желілік префиксremote_ip_prefix = "0.0.0.0/0"# Ережелері жасалған қауіпсіздік тобының идентификаторыsecurity_group_id = vkcs_networking_secgroup.secgroup.iddescription = "rule_tcp_${element(var.ports, count.index)}"}# --------------------network----------------------# IP-адресті портқа байланыстыруresource "vkcs_networking_port" "ports" {name = "${local.short_name}-grafana"admin_state_up = "true"network_id = data.vkcs_networking_subnet.subnet.network_idsdn = data.vkcs_networking_subnet.subnet.sdnsecurity_group_ids = [vkcs_networking_secgroup.secgroup.id]fixed_ip {subnet_id = var.ds-subnet}}# --------------------keypair----------------------# Кілт жұбын жасауresource "ivkcs_ssh_keypair" "keypair" {}# --------------------------vm---------------------# cloud-config конфигурациясын жасау. Хостта агентті инициализациялауға арналған деректерді алуresource "ivkcs_user_data" "user_data" {# Сервисті орналастыру идентификаторыuuid = var.instance_uuidhosts = [local.hosts_name]target_os = "almalinux9"# SSH арқылы кіруге арналған кілттерssh_authorized_keys = [ivkcs_ssh_keypair.keypair.public_key,]}# ВМ жасауresource "vkcs_compute_instance" "grafana" {name = local.hosts_nameflavor_id = var.ds-flavorsecurity_groups = [vkcs_networking_secgroup.secgroup.name]availability_zone = var.ds-azmetadata = { "sid" : "xaas", "product" : "grafana" }# Root-дискblock_device {source_type = "volume"destination_type = "volume"boot_index = 0uuid = vkcs_blockstorage_volume.boot.id}# ВМ-ді баптау үшін cloud-config конфигурациясын қолдану. Агентті орнатуuser_data = ivkcs_user_data.user_data.user_data[0]# IP-адресті ВМ-ге бекітуnetwork {port = vkcs_networking_port.ports.id}# Жою алдында ВМ-ді тоқтату әрекетіstop_before_destroy = true# ВМ жасау тайм-аутыtimeouts {create = "10m"}}# --------------------volume-----------------------# Root-дискті жасауresource "vkcs_blockstorage_volume" "boot" {name = "${local.short_name}-grafana-boot"# Метадеректерmetadata = { "sid" : "xaas", "product" : "grafana" }# Сервис бейнесінің идентификаторыimage_id = var.image_uuidvolume_type = var.root_typesize = var.root_sizeavailability_zone = var.ds-az}# Деректер дисін жасауresource "vkcs_blockstorage_volume" "grafana_data" {name = "${local.short_name}-grafana-data"# Метадеректерmetadata = { "sid" : "xaas", "product" : "grafana" }size = var.data_sizeavailability_zone = var.ds-azvolume_type = var.data_type}# Деректер дисін ВМ-ге қосуresource "vkcs_compute_volume_attach" "attached" {instance_id = vkcs_compute_instance.grafana.idvolume_id = vkcs_blockstorage_volume.grafana_data.id}# -----------------------external------------------# Сыртқы IP-адрестер пулын алуresource "vkcs_networking_floatingip" "fips" {count = var.grafana_placement == "external" ? 1 : 0pool = data.vkcs_networking_subnet.subnet.sdn == "neutron" ? "ext-net" : "internet"}# ВМ-ге сыртқы IP-адресті тағайындауresource "vkcs_compute_floatingip_associate" "fip" {count = length(vkcs_networking_floatingip.fips)floating_ip = vkcs_networking_floatingip.fips[count.index].addressinstance_id = vkcs_compute_instance.grafana.id}# Бұлтты платформаның DNS-інде A-жазба жасауresource "ivkcs_dns" "grafana" {count = length(vkcs_networking_floatingip.fips)name = "grafana-${local.short_name}"domain = "xaas.msk.vkcs.cloud"ip = vkcs_networking_floatingip.fips[count.index].address}# --------------------agent-run--------------------locals {grafana_domain = var.grafana_placement == "external" ? "${ivkcs_dns.grafana[0].name}.${ivkcs_dns.grafana[0].domain}" : vkcs_compute_instance.grafana.access_ip_v4grafana_root_url = var.grafana_placement == "external" ? "https://${local.grafana_domain}" : "http://${local.grafana_domain}"# ivkcs_agent_exec.start ресурсына арналған старттық скриптstart = <<-EOT#!/bin/bashansible-playbook start.yml \--extra-vars "lego_enabled=${var.grafana_placement == "external" ? "true" : "false"}" \--extra-vars "lego_email=${var.email}" \--extra-vars "backup_enabled=${var.backup_style == "s3" ? "true" : "false"}" \--extra-vars "backup_access_token=${try(ivkcs_s3.s3_backup[0].access, "n/a")}" \--extra-vars "backup_secret_token=${try(ivkcs_s3.s3_backup[0].secret, "n/a")}" \--extra-vars "backup_bucket_name=${try(ivkcs_s3.s3_backup[0].name, "n/a")}_bucket" \--extra-vars "grafana_domain=${local.grafana_domain}" \--extra-vars "grafana_root_url=${local.grafana_root_url}"EOT}resource "ivkcs_agent_exec" "start" {hosts = [local.hosts_name]name = "start_grafana"uuid = var.instance_uuidstep {index = 1type = "bash"content = local.startoptions {timeout = "20m"cwd = "/opt/playbooks"attempts = 1}}depends_on = [vkcs_compute_instance.grafana,vkcs_compute_volume_attach.attached,]}# --------------------health check-----------------# ВМ мониторингілеуresource "ivkcs_agent_check" "health" {hosts = [local.hosts_name]uuid = var.instance_uuid# Адрес бойынша мониторингілеуhttp_health {method = "GET"protocol = var.grafana_placement == "internal" ? "http" : "https"host = local.grafana_domainpath = "/api/health"http_codes = [200]period = "30s"}timeouts {create = "5m"}depends_on = [ivkcs_agent_exec.start,]}# --------------------outputs----------------------# ВМ-ге кіруге арналған жабық SSH-кілтін шығаруoutput "keypair" {value = ivkcs_ssh_keypair.keypair.private_key# Шығыс параметр сезімтал деректерді қамтидыsensitive = true}# Grafana URL-ін шығаруoutput "grafana_url" {value = local.grafana_root_url}# S3 бакетінің идентификаторын шығаруoutput "s3_backup" {value = try(ivkcs_s3.s3_backup[0].id, "n/a")}