


Объектное хранилище для 1С, SAP и СЭД: бэкапы и архивы корпоративных систем
20 ноября 2026 г.


Корпоративные системы накапливают данные годами. База 1С растёт вместе с числом операций, в СЭД остаются сканы договоров и актов, а архив ERP пополняется даже тогда, когда к старым документам почти не обращаются. Удалить их нельзя до окончания срока хранения, поэтому место под архивы и резервные копии приходится планировать с запасом. Со временем этот запас заканчивается: ночной бэкап 1С падает из-за нехватки места, администратор удаляет старые копии и перезапускает задание. Вопрос свободного места решён лишь до следующего переполнения.
Постоянно расширять локальную СХД ради данных, к которым обращаются редко, неудобно: каждое расширение требует бюджета, заявки и времени на поставку оборудования. Резервные копии и архивные файлы можно вынести в S3-совместимое объектное хранилище, например Object Storage. Компания платит за фактически занятый объём, а lifecycle-правила автоматически переводят редко запрашиваемые данные в более холодные классы хранения.
Разберём, какие требования корпоративные системы предъявляют к хранилищу, как организовать резервное копирование и архивирование 1С — от pg_dump и WAL-G до работы с S3 API — и какие варианты доступны для унаследованных систем SAP после ухода вендора с российского рынка.
Почему корпоративные системы создают специфические задачи хранения
Данные учётных систем и СЭД устроены иначе, чем обычные рабочие файлы. Требования к их хранению определяют три особенности.
Регуляторные сроки. Первичные учётные документы нужно хранить не менее пяти лет после отчётного года. Для документов налогового учёта действует отдельное правило: срок тоже составляет пять лет, но, по разъяснениям Минфина, отсчёт начинается с момента последнего использования документа при расчёте налога. Это важно учитывать при проектировании правил хранения. Если накладную 2020 года использовали для расчёта налога до 2024 года, пятилетний срок для налогового учёта нужно отсчитывать от 2024-го, а не от даты документа. Закон № 6-ФЗ от 17 февраля 2021 года увеличил этот срок с четырёх до пяти лет. Документы по личному составу, завершённые делопроизводством после 1 января 2003 года, хранят 50 лет; документы, завершённые раньше, — 75 лет.
Непредсказуемый рост. Объём учётных данных растёт вместе с оборотом: больше операций — больше документов и строк в регистрах. Архивы накапливаются быстрее, чем их можно удалить, поскольку регуляторные сроки ограничивают очистку старых данных. В СЭД основной объём обычно создают не карточки документов, а вложения: сканы, фотографии и PDF с подписями.
Редкий, но обязательный доступ. Налоговая проверка, аудит или судебный спор могут потребовать данные, к которым не обращались годами. При этом получить их нужно быстро и в полном объёме.
Почему NAS перестаёт справляться
Для активных данных NAS работает предсказуемо. Проблемы начинаются в архивном сценарии. Ёмкость NAS определяется при закупке: если база выросла за её пределы, нужно покупать новое оборудование, оформлять заявку и ждать поставки, хотя свободное место на диске может закончиться уже сейчас.
Холодные архивные данные лежат на том же оборудовании и обходятся так же дорого, как горячие, хотя обращаются к ним на порядки реже. Репликация архива в другой дата-центр для отказоустойчивости превращается в отдельный инфраструктурный проект с собственными серверами, СХД и каналами связи, а не в штатную функцию хранилища. Для активных и часто изменяемых данных NAS подходит хорошо. Сложности возникают, когда данные нужно хранить годами на случай проверки или восстановления.
1С: резервное копирование и архивирование базы данных
У информационной базы 1С несколько объектов резервного копирования. Файловая база представляет собой один файл .1CD, который копируют целиком при отсутствии активных сеансов. Выгрузка .dt — полная архивная копия информационной базы средствами платформы. Она подходит для переноса базы или архивного снимка на определённую дату, но плохо подходит для частого инкрементального резервного копирования с жёстким RPO: операция занимает много времени и блокирует базу.
Серверная база обычно работает на PostgreSQL или MS SQL Server. В этом случае резервное копирование 1С в S3 сводится к резервному копированию СУБД. Отдельно имеет смысл периодически выгружать конфигурацию в .cf: это не заменяет бэкап данных, но помогает быстрее восстановить структуру метаданных.
Типичная схема ротации для серверной базы выглядит так: полный бэкап СУБД раз в сутки, журналы транзакций или инкрементальные копии в течение дня для сокращения RPO и периодическая выгрузка .dt как дополнительная страховка поверх бэкапа СУБД.
Как бэкап 1С попадает в S3
Средствами СУБД и S3-клиента. Дамп СУБД выгружают в объектное хранилище через S3-совместимый клиент. Для PostgreSQL используют pg_dump для логического дампа или pg_basebackup для физической копии кластера, после чего загружают файл через rclone, s3cmd или aws-cli.
Для боевого кластера с жёстким RPO логического дампа раз в сутки недостаточно. В таком случае используют WAL-G: он создаёт физическую копию кластера и непрерывно архивирует WAL-сегменты через archive_command, что позволяет восстановить базу на произвольный момент времени.
#!/bin/bash
# Ежесуточный дамп базы 1С на PostgreSQL и выгрузка в Object Storage

DB_NAME="erp_1c"
DATE=$(date +%Y-%m-%d)
YEAR_MONTH=$(date +%Y/%m)
DUMP_DIR="/var/backups/1c"
DUMP_FILE="${DUMP_DIR}/${DB_NAME}_${DATE}.dump"
BUCKET="1c-backups"

mkdir -p "$DUMP_DIR"
pg_dump -Fc -h localhost -U postgres -d "$DB_NAME" -f "$DUMP_FILE"

rclone copy "$DUMP_FILE" "s3-remote:${BUCKET}/${YEAR_MONTH}/" \
  --s3-no-check-bucket

if [ $? -eq 0 ]; then
  rm -f "$DUMP_FILE"
fi
Префикс с годом и месяцем в пути бакета упрощает lifecycle-правила: старые объекты можно переводить в холодный класс хранения без ручной работы.
Регламентное задание 1С и скрипт. Выгрузку .dt можно запускать регламентным заданием на встроенном языке 1С в локальную папку, а внешний скрипт по расписанию будет отправлять файл в S3 через rclone или aws-cli. Такой вариант проще настроить, чем интеграцию на уровне СУБД, но .dt обычно больше логического дампа и хуже подходит для частого запуска.
Прямая работа 1С с S3 API. Этот вариант относится не к резервному копированию, а к архивированию неструктурированных файлов из 1С напрямую в объектное хранилище через S3 API. VK Tech описывал такой сценарий: «1С:Предприятие» подключается к объектному хранилищу через HTTP-запросы и pre-signed URL, использует модули s3_API и_ s3_КоннекторHTTP_, аутентификацию по схеме AWS4-HMAC-SHA256. Для этого применяли расширение конфигурации, изначально созданное для 1С:Документооборот и адаптированное под 1С:Управление торговлей. Оно позволило вынести миллионы файлов — сканы, фотографии и акты — с локального диска в объектное хранилище. Это расширение решает конкретную задачу и не является штатной функцией платформы «1С:Предприятие».
В 1С:Документообороте есть штатный механизм томов хранения файлов: сами файлы хранятся в файловой системе или сетевом расположении, а в СУБД остаются ссылки на них. Официальная документация не описывает прямое подключение тома к S3 как штатную возможность. На практике для этого используют доработку либо расширение.
Сколько места занимают бэкапы 1С
Объём хранилища под бэкапы 1С можно оценить так:
Объём ≈ (Vполный × Nполных)+(Vинкремент × Nинкрементов)
где Vполный — объём одной полной копии, Nполных — число полных копий по политике ротации, Vинкремент — средний объём инкремента или журнала транзакций между полными копиями, Nинкрементов— число инкрементов между ними.
Отдельно нужно учитывать коэффициент сжатия дампа относительно рабочей базы. Универсального значения нет: оно зависит от соотношения текстовых данных — документов и справочников — и бинарных данных, таких как сканы и вложения. Между базами разных компаний этот показатель может отличаться в разы. Его лучше измерить на своей базе: создать полный дамп и сравнить его размер с объёмом .1CD или занятым местом в СУБД.
SAP: архивирование данных и резервное копирование системы
SAP объявил об уходе с российского рынка в 2022 году. Действующие системы поддерживают локальные команды и интеграторы без обновлений от вендора. Одновременно компании переходят на отечественные ERP: по оценкам интеграторов, 1С:ERP версии 2.5 и выше покрывает 85–95% функций SAP ECC в ключевых модулях. Ниже речь пойдёт об унаследованных системах SAP, которые нужно поддерживать до завершения миграции.
Два разных процесса: Data Archiving и System Backup
В SAP архивирование данных и резервное копирование решают разные задачи. Data Archiving переносит завершённые бизнес-объекты — закрытые заказы, проведённые документы и устаревшие проводки — из активной базы во внешнее хранилище и тем самым уменьшает её объём.
System Backup создаёт копию всей системы для восстановления после отказа диска, повреждения базы или ошибки сотрудника. Архивирование не защищает от таких случаев: заархивированные объекты тоже нужно резервировать. Резервная копия, в свою очередь, не уменьшает объём активной базы.
ArchiveLink и внешнее хранилище
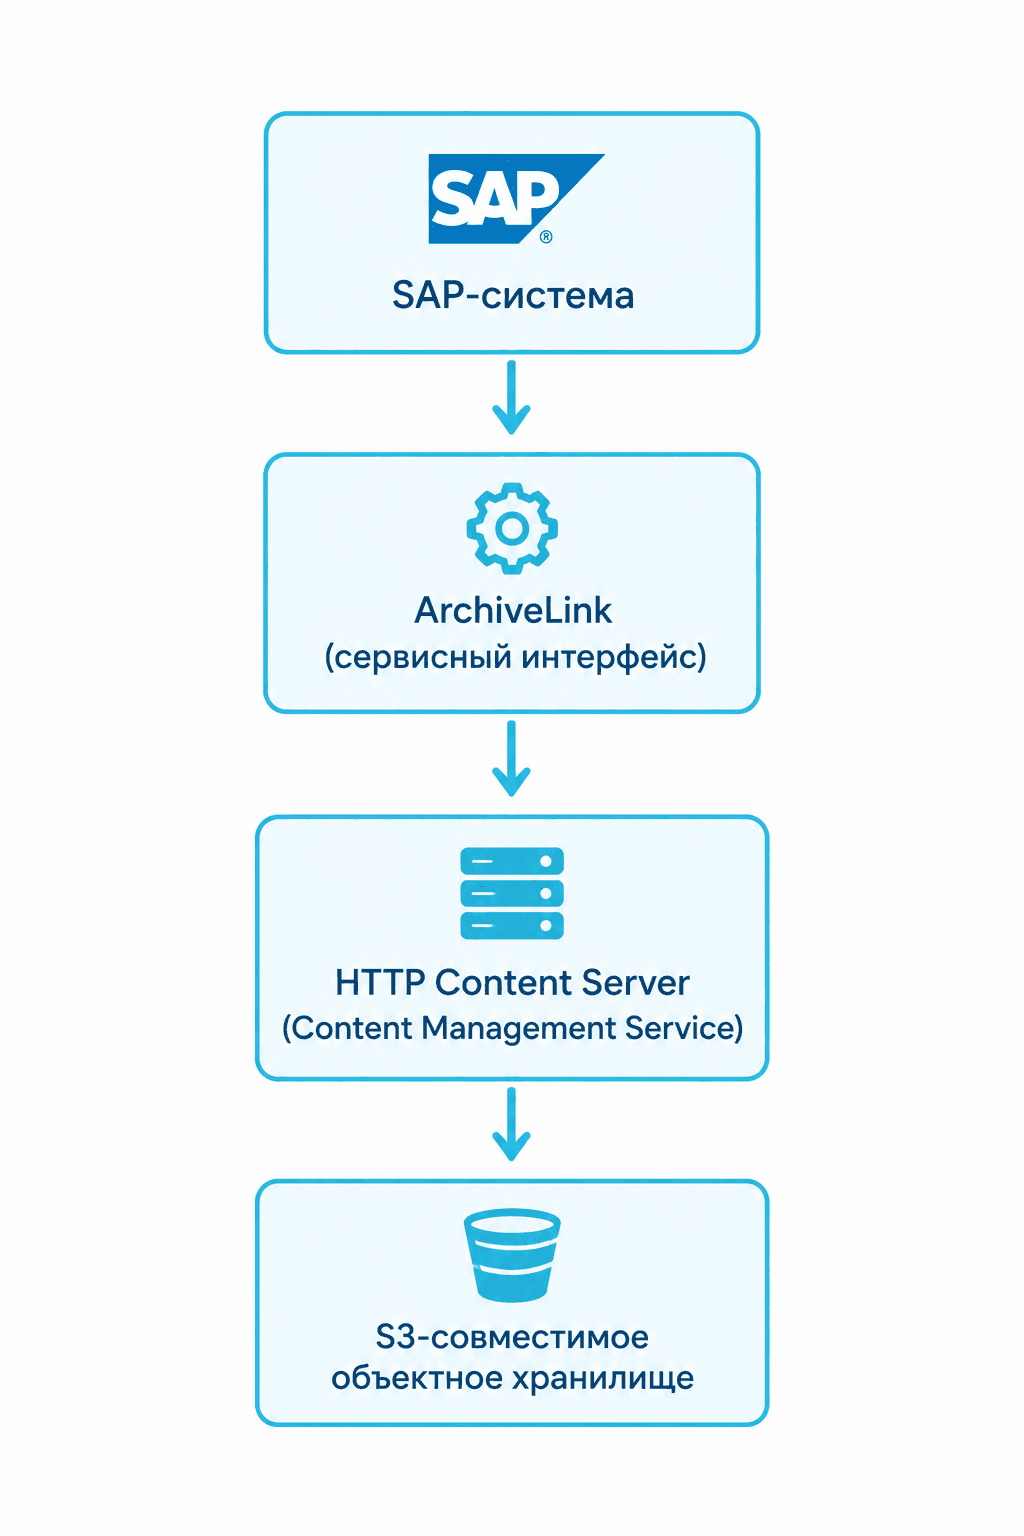
ArchiveLink — сервисный интерфейс SAP для архивирования документов. Начиная с релиза R/3 4.6C он основан на технологии HTTP Content Server, а внешние системы хранения подключаются через Content Management Service.
Решения класса Content Server проходят сертификацию SAP, однако публично подтверждённого перечня сертифицированных Content Server с бэкендом на российских S3-хранилищах найти не удалось. Совместимость нужно отдельно подтверждать у поставщика решения. [NEEDS_DATA: сертифицированные Content Server с S3-бэкендом для РФ]
Если архив нельзя выносить за периметр компании, S3-хранилище можно развернуть в инфраструктуре заказчика: на собственном оборудовании, на новом с подбором конфигурации или в составе готового ПАК. Такой вариант описан на странице Object Storage On-Premises. Совместимость конкретной SAP-системы с хранилищем по-прежнему нужно подтверждать у поставщика решения.
HANA Backup через backint
Для резервного копирования SAP HANA во внешнее хранилище используют штатный интерфейс backint. Сертифицированные агенты, работающие через него, могут записывать копии в S3. Например, AWS Backint Agent поддерживает полные, инкрементальные и дифференциальные копии, а также резервное копирование журналов.
Как и в случае с Content Server, подтверждений сертификации backint-агентов для S3-совместимых хранилищ за пределами AWS найти не удалось. Совместимость агента с конкретным российским облаком нужно проверять у его поставщика.
СЭД: архивирование документов и хранение сканов
Системы электронного документооборота — 1С:Документооборот, Directum RX, DocsVision, ELMA365 и ТЕЗИС — хранят карточки документов, маршруты согласования и задачи в СУБД. Вложения, сканы, подписанные файлы и PDF-версии договоров обычно хранятся отдельно. Именно эти файлы занимают основную часть места: карточка документа измеряется килобайтами, а скан многостраничного договора или архив переписки может занимать мегабайты.
Поэтому во внешнее хранилище в первую очередь выносят файлы. СУБД СЭД рассчитана на транзакционную работу с карточками и маршрутами, а хранение большого объёма вложений на файловом сервере или в самой базе увеличивает затраты на диски и время резервного копирования. Архив вложений растёт, а вместе с ним растёт и объём бэкапов, даже если структурированная часть системы остаётся небольшой.
Горячие документы в СЭД, архивные — в S3
Документы текущих согласований и задач, которые регулярно открывают и изменяют, остаются в штатном хранилище СЭД. Файлы завершённых дел, к которым обращаются редко, переносят в холодный класс. Старые дела, которые поднимают раз в несколько лет для аудита или суда, переводят в глубокий архив.
Для переноса задают формальные критерии: дату закрытия дела или завершения процесса, статус документа в карточке — активный, архивный или на хранении — и частоту обращений за прошедший период. Пользователь при этом должен открывать файл по ссылке из карточки независимо от того, где он хранится.
У части российских СЭД интеграция с объектным хранилищем является как встроенная функция. Для других нужна доработка, расширение или промежуточный шлюз. Возможность интеграции и способ её реализации нужно проверять по документации для конкретного продукта и его версии.
Юридически значимый архив: подпись и неизменность
При долгосрочном хранении подписанных документов нужно обеспечить неизменность файла и возможность проверить подпись спустя годы. Object Lock в режиме WORM защищает конкретную версию объекта от перезаписи и удаления на заданный срок, но не решает вторую задачу.
Срок действия есть и у сертификата подписанта, и у штампа времени. Для долгосрочного хранения используют усовершенствованную подпись с архивной меткой времени в формате CAdES-A. Служба добавляет новую архивную метку до истечения срока действия текущей метки и сертификата службы штампов времени, чтобы сохранить непрерывную цепочку доказательств.
За обновление архивных меток отвечает система электронного архива или служба штампов времени, работающая поверх S3. Само по себе хранение подписанного документа в бакете с Object Lock не гарантирует, что подпись можно будет проверить через двадцать лет, даже если файл за это время не изменится.
Безопасность и защита бэкапов от ransomware
Шифровальщики часто атакуют репозитории резервных копий до того, как зашифровать продуктивные системы. Если с продуктивного сервера можно не только записывать, но и удалять резервные копии, его компрометация ставит под угрозу и рабочие данные, и бэкапы. Object Lock защищает уже записанные копии от удаления на уровне хранилища. В VK Cloud этот механизм лежит в основе неудаляемых копий сервиса Cloud Backup.
В документации AWS S3 описаны три механизма Object Lock. Их реализацию в конкретном хранилище нужно сверять с документацией поставщика. Подробный разбор на примере VK Object Storage есть в гайде на Хабре.
- Compliance: защищённую версию объекта нельзя перезаписать или удалить даже владельцу аккаунта. Режим нельзя изменить, а срок хранения — сократить.
- Governance: объект также защищён от перезаписи и удаления до окончания срока хранения, но пользователь с правом s3:BypassGovernanceRetention может обойти блокировку.
- Legal Hold: блокировка действует до явного снятия и не зависит от срока хранения. Её можно применять вместе с ретенцией: объект останется защищённым, пока действует хотя бы один из механизмов.
Практический ориентир для настройки:
| Тип копии | Режим Object Lock | Срок |
| Ежесуточные бэкапы 1С | Governance | 14–30 суток |
| Еженедельные полные копии | Governance | 90 суток |
| Годовые архивные копии | Compliance | По внутреннему регламенту |
Российские нормативные акты — 402-ФЗ, 152-ФЗ, 125-ФЗ и Налоговый кодекс — не содержат прямого требования хранить данные в режиме WORM. Object Lock используют для защиты бэкапов и выполнения внутренних регламентов, а не потому, что его требует закон.
Изолированный аккаунт для бэкапов
Разделение прав ограничивает ущерб при компрометации сервера. Сервисному аккаунту, от имени которого продуктивная система записывает бэкапы, достаточно права PutObject. Ему не нужны права на удаление объектов, чтение чужих бакетов или изменение настроек хранения.
Для восстановления используют отдельный аккаунт с правом GetObject. Lifecycle-правилами и настройками Object Lock управляют через третий аккаунт, к которому у сервиса резервного копирования нет доступа. Тогда даже полный контроль над продуктивным сервером не даст атакующему удалить уже сохранённые копии.
Шифрование и персональные данные
Способ шифрования определяет, кто управляет ключами и может получить доступ к данным. При серверном шифровании хранилище защищает данные на дисках провайдера, но ключами управляет сам сервис. Если ключи находятся в отдельном KMS, для чтения объекта нужен доступ и к хранилищу, и к KMS. При клиентском шифровании данные загружаются уже зашифрованными, поэтому провайдер не может их прочитать.
Для соблюдения 152-ФЗ при хранении персональных данных в облаке одной настройки хранилища недостаточно. Размещение данных в российском дата-центре помогает выполнить требование о локализации при первичном сборе персональных данных граждан РФ по части 5 статьи 18 152-ФЗ, но не освобождает оператора от других обязанностей. Аттестация инфраструктуры провайдера покрывает физическую и часть технической защиты. Классификация информационной системы, разграничение доступа, организационные меры и соблюдение сроков хранения остаются задачами заказчика.
После достижения целей обработки персональные данные нужно уничтожить или обезличить, если иной срок не установлен федеральным законом или договором, — часть 7 статьи 5 152-ФЗ. Если персональные данные входят в документ, который по закону требуется хранить дольше, например в счёт-фактуру, договор или кадровый документ, автоматическое удаление нужно настраивать с учётом срока хранения самого документа.
С 30 мая 2025 года за утечку персональных данных юридическим лицам грозит штраф от 3 до 15 млн рублей в зависимости от числа затронутых субъектов, а за утечку биометрических данных — до 20 млн рублей. При повторном нарушении предусмотрен оборотный штраф от 1 до 3% выручки за предыдущий год, но не менее 20 млн и не более 500 млн рублей.
Правила жизненного цикла: автоматическое управление хранением
В Object Storage есть три класса хранения: Hotbox для часто запрашиваемых данных, Icebox для редко запрашиваемых и Glacier для глубокого архива. Перевод объектов между классами и их удаление настраивают с помощью правил жизненного цикла бакета. Transitions задаёт, через сколько дней после создания объект перейдёт в другой класс, Expiration — когда его удалить. Фильтр позволяет применять правило только к объектам с определённым префиксом или тегом.
{
  "Rules": [
    {
      "ID": "backup-1c-lifecycle",
      "Filter": { "Prefix": "backups/1c/" },
      "Status": "Enabled",
      "Transitions": [
        { "Days": 30, "StorageClass": "Icebox" },
        { "Days": 180, "StorageClass": "Glacier" }
      ],
      "Expiration": { "Days": 1825 }
    }
  ]
}
Перед применением правила в продуктивной среде нужно сверить с актуальной документацией хранилища регистр значений поля StorageClass и список допустимых классов.
Правила для разных типов данных
| Тип данных | Hotbox | Icebox | Glacier | Срок хранения |
| Ежесуточный бэкап 1С | 0–14 дней | 14–90 дней | Нет | По внутреннему регламенту |
| Еженедельный полный бэкап | 0–30 дней | 30–365 дней | Нет | По внутреннему регламенту |
| Архив первичных учётных документов | Нет | До 1 года | Далее | Не менее 5 лет после отчётного года |
| Архив кадровых документов после 2003 года | Нет | До 2 лет | Далее | 50 лет |
| Сканы завершённых дел СЭД | Нет | До 3 лет | Далее | По регламенту организации |
Срок в 50 лет относится к документам по личному составу, а не ко всем кадровым записям. Поэтому удаление нужно настраивать по префиксу или тегу конкретной категории документов, а не для всего бакета: иначе вместе с документами, срок хранения которых истёк, можно затронуть те, которые ещё нужно хранить.
Удаление по Expiration необратимо. Если для объекта действует Object Lock, правило жизненного цикла не удалит его до окончания срока блокировки, даже когда срок Expiration уже наступил. Это сочетание нужно учитывать при настройке обоих механизмов.
Что даёт автоматизация
Правила жизненного цикла избавляют от необходимости вручную отслеживать возраст каждого архива и переводить старые объекты в Glacier. Хранение редко запрашиваемых данных в холодном классе может снизить затраты, но размер экономии зависит от тарифов и частоты обращений.
Для оценки расходов объём данных умножают на цену хранения в каждом классе и на долю срока, которую данные проведут в нём. Отдельно учитывают стоимость исходящего трафика и восстановления из холодного или архивного класса: без неё расчёт может оказаться заниженным. Предварительную оценку можно получить в калькуляторе стоимости Object Storage.
Заключение
Объектное хранилище помогает разделить задачи, которые на локальной СХД часто решают одним способом — добавлением дисков. Резервные копии 1С можно выгружать в удалённый репозиторий, редко используемые файлы СЭД — переводить в холодные классы, а завершённые данные унаследованной SAP-системы — выносить из активной базы через подходящий архивный контур. Для SAP при этом нужно отдельно подтвердить совместимость компонентов интеграции с выбранным S3-хранилищем.
Правила жизненного цикла позволяют автоматически переводить данные между классами хранения, а Object Lock защищает сохранённые копии от удаления до окончания заданного срока. Но автоматизацию нельзя настраивать одним правилом для всех данных: у ежедневного бэкапа, бухгалтерского документа и кадрового архива разные сроки хранения. Прежде чем включать автоматическое удаление, эти сроки и условия хранения нужно закрепить во внутреннем регламенте и сверить с юристом.
Частые вопросы
Можно ли хранить бэкапы 1С в S3-совместимом облаке?
Да. Копии базы 1С — логические дампы pg_dump или физические бэкапы — загружают в объектное хранилище по S3 API с помощью WAL-G, rclone и других инструментов. Хранилище масштабируется по мере роста объёма, а lifecycle-правила автоматически переводят старые копии в нужный класс хранения. Сама база 1С при этом может работать и на выделенном сервере, и в облаке. Создать бакет и подключиться можно по инструкции быстрого старта. Как хранилище устроено внутри, описано в статье про архитектуру Object Storage.
Как защитить резервные копии от удаления при атаке шифровальщика?
Включите Object Lock в режиме Governance или Compliance, чтобы объекты нельзя было удалить до окончания срока хранения. Разделите права доступа: сервис резервного копирования должен записывать копии, но не удалять их. Не выдавайте продуктивному серверу права на изменение lifecycle-правил и настроек блокировки.
Сколько хранить бэкапы 1С и документы?
Единого срока нет. Срок хранения операционных резервных копий определяет внутренний регламент организации. Первичные учётные документы хранят не менее пяти лет после отчётного года, а документы по личному составу, завершённые после 2003 года, — 50 лет. Сроки для конкретных типов документов стоит согласовать с юристом до настройки правил хранения и автоматического удаления.
Поддерживает ли SAP хранение архивов в S3-совместимом хранилище?
ArchiveLink в SAP работает через HTTP Content Server, поэтому в этой модели можно использовать внешний архив. Совместимость конкретной SAP-инсталляции с российским S3-совместимым хранилищем зависит от версии системы и параметров интеграции. Её нужно отдельно подтвердить у поставщика решения ArchiveLink.
Что даёт размещение данных в российском облаке с точки зрения 152-ФЗ?
Размещение в дата-центре на территории России помогает выполнить требование о локализации при первичном сборе персональных данных. Но оно не отменяет остальных обязанностей оператора: нужно классифицировать информационную систему, разграничить доступ, внедрить организационные меры и соблюдать сроки хранения. Соответствие 152-ФЗ определяется всей системой обработки данных, а не только расположением хранилища.
Оставьте заявку, чтобы получить консультацию
Наши специалисты свяжутся с вами в ближайшее время и ответят на все вопросы.
Узнавайте о выходе новых статей в блоге первыми!
Будем держать в курсе новостей и облачных трендов

Почитать по теме

29 сентября
Presigned URL в S3: как выдавать временный доступ к объекту без передачи ключей

17 сентября
Что такое токенизация и почему языковые модели считают текст не так, как человек

8 сентября
